스캔
소스 파일과 특정 클래스 이름을 포함하거나 제외합니다.
이 페이지의 내용
파일 정책은 후보를 읽을 위치를 정하고 후보 정책은 유효하게 유지할 전체 클래스 문자열을 정합니다. 이 지시문은 파서를 바꾸거나 임의의 소스 텍스트를 유효한 유틸리티로 만들지 않습니다. 설정과 문제 해결은 클래스 이름 스캔, 지원 소스 구문과 수명주기는 추출을 참고하세요.
파일 선택과 후보 선택은 별도 필터
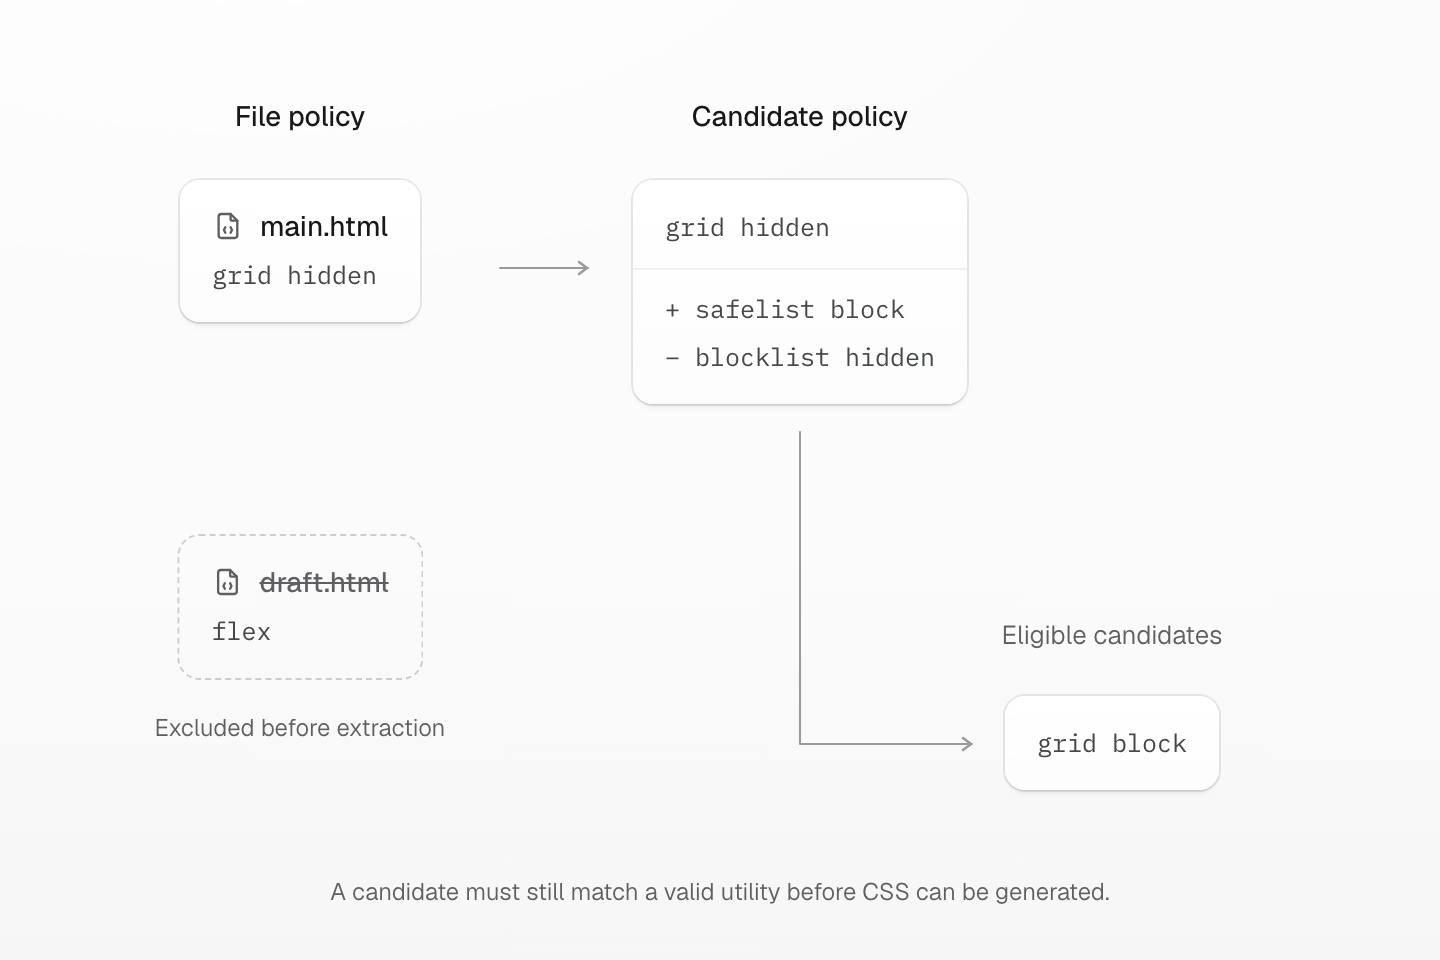
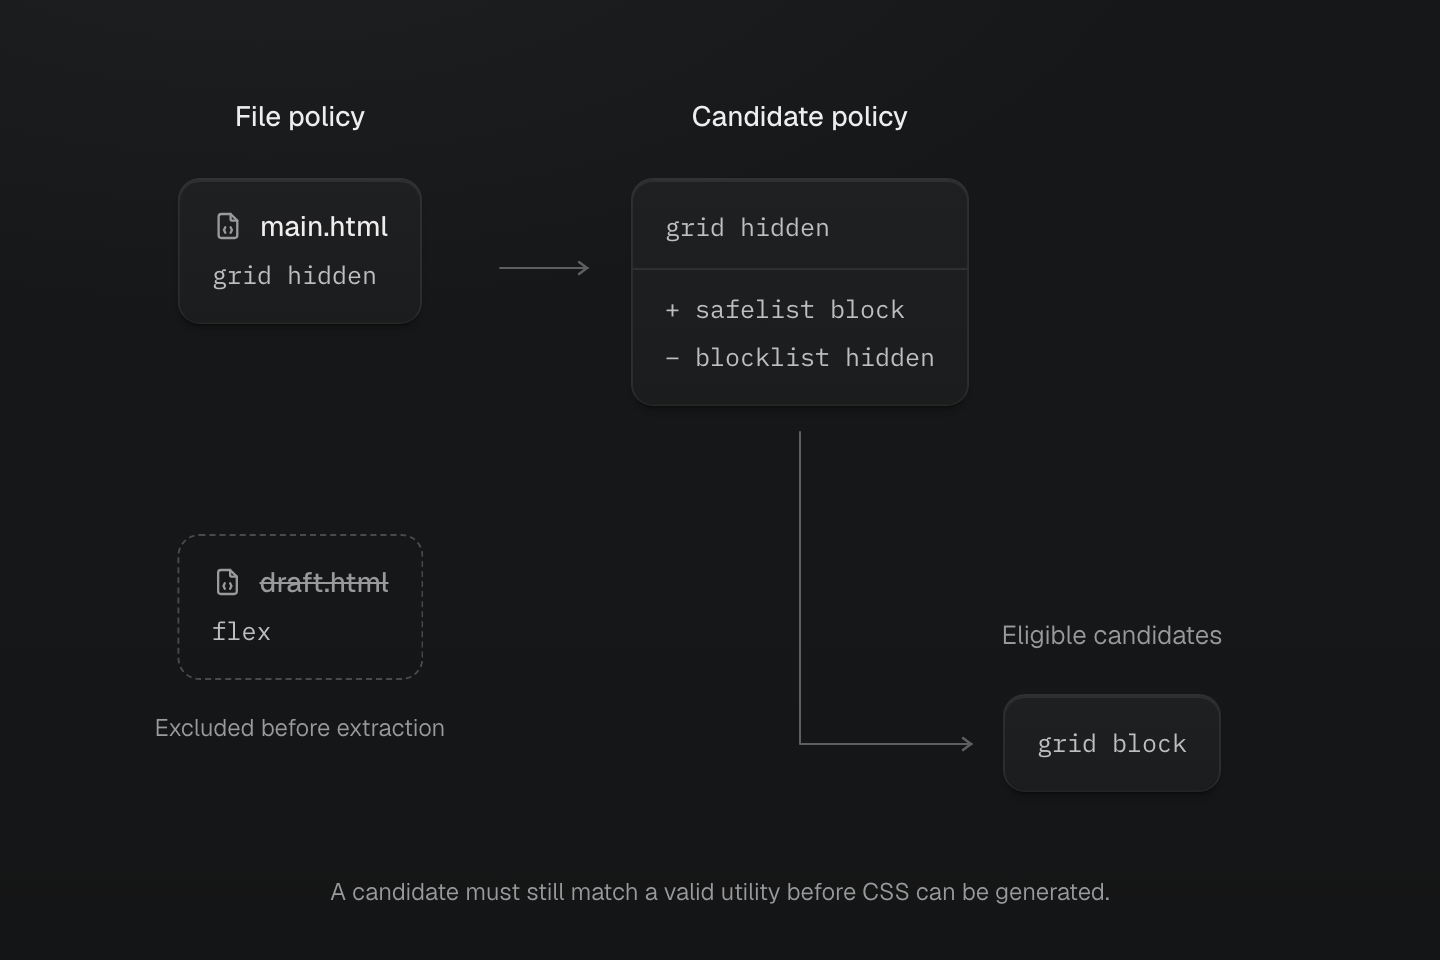
draft.html 제외는 flex 후보가 이 소스 범위로 들어오는 것을 막습니다. hidden 차단은 수집 후 후보를 제거하고 block 세이프리스트는 명시적인 후보를 추가합니다.
텍스트 설명
- @source는 HTML 파일을 포함하고 @source not은 draft.html을 제외합니다. main.html만 grid와 hidden 클래스 문자열을 제공합니다.
- @safelist "block"은 소스 파일과 독립적으로 전체 후보를 추가합니다.
- @blocklist "hidden"은 해당 후보를 제거합니다. 최종 유효 집합은 grid와 block이며 flex는 이 범위에 들어오지 않았습니다.
- 파일 정책과 후보 정책은 별개입니다. 후보 자격은 임의 클래스 문자열의 유효성을 증명하지 않으며 일반 일치와 진단이 계속 적용됩니다.
@source
일반 앱 소스에는 통합과 CLI의 기본 탐색을 사용합니다. 필요하면 명시적 예외를 추가하세요.
@source "../content/**/*.mdx";@source not
일치하는 파일을 소스 집합에서 제외합니다.
@source not "../content/drafts/**";{a,b} 같은 중괄호 그룹은 별도 패턴으로 확장됩니다. 하나의 패턴은 최대 64개 중괄호 그룹을 포함하고 최대 1,024개 패턴으로 확장할 수 있습니다.
포함 항목의 합집합에서 모든 제외 항목을 뺍니다. 모든 상대 패턴은 이를 선언한 스타일시트를 기준으로 해석하며 단순 src/**, ./src/**, 가져온 파일, @source not도 마찬가지입니다. 참조는 스캔 소스를 제공하지 않습니다.
파일을 해석하는 API는 선언 파일이나 명시적 기준 파일이 필요합니다. 소스 전용 지시문 검사는 해석되지 않은 메타데이터를 반환할 수 있지만 파일시스템 기준을 임의로 만들면 안 됩니다. 스캐너의 프로그래밍 방식 cwd 옵션은 해당 API로 직접 전달하는 스캐너 옵션에 기존 의미를 유지합니다.
@safelist
스캔 소스에 리터럴로 나타날 수 없는 전체 클래스 후보를 추가합니다.
@safelist "(opacity:1)";@safelist "bg-blue-60@dark";후보는 발견한 클래스와 같은 일치 및 진단 정책을 사용합니다. 동적 대안은 유한하고 명시적으로 유지하세요.
클래스나 애니메이션 선언을 생성하지 않고 명명된 애니메이션 정의를 유지하려면 명시적 키프레임 대상을 사용하세요.
@safelist keyframes "fade" "pop";따옴표 문자열 하나는 전체 CSS 애니메이션 이름 하나입니다. 이름은 대소문자를 구분하고 CSS 이스케이프를 지원하며 문자열 안의 공백은 이름의 일부입니다. 와일드카드 확장이나 클래스 분리는 없습니다. 이름 누락, 따옴표 없는 이름, 쉼표, 중첩 세이프리스트 지시문은 오류입니다. 전체 가져오기/참조 그래프에 이름이 없으면 경고합니다. 세이프리스트는 각 진입점 그래프 안에서 병합되며 소스나 지시문을 제거하면 철회됩니다. @reference는 세이프리스트 루트를 가져오지 않습니다. 키프레임 블록리스트나 별도의 키프레임 가지치기/보존 대상은 없습니다.
@blocklist
정확한 문자열이나 *, ? 와일드카드 패턴으로 원하지 않는 전체 후보를 제거합니다.
@blocklist "debug-*";@blocklist "example-token";스타일시트 문법은 슬래시로 감싼 패턴을 정규식으로 해석하지 않습니다. 와일드카드 정책은 블록리스트에 두며 세이프리스트는 전체 클래스를 제공합니다.